Contenuto realizzato con il supporto di strumenti di intelligenza artificiale e revisionato dall'autore.
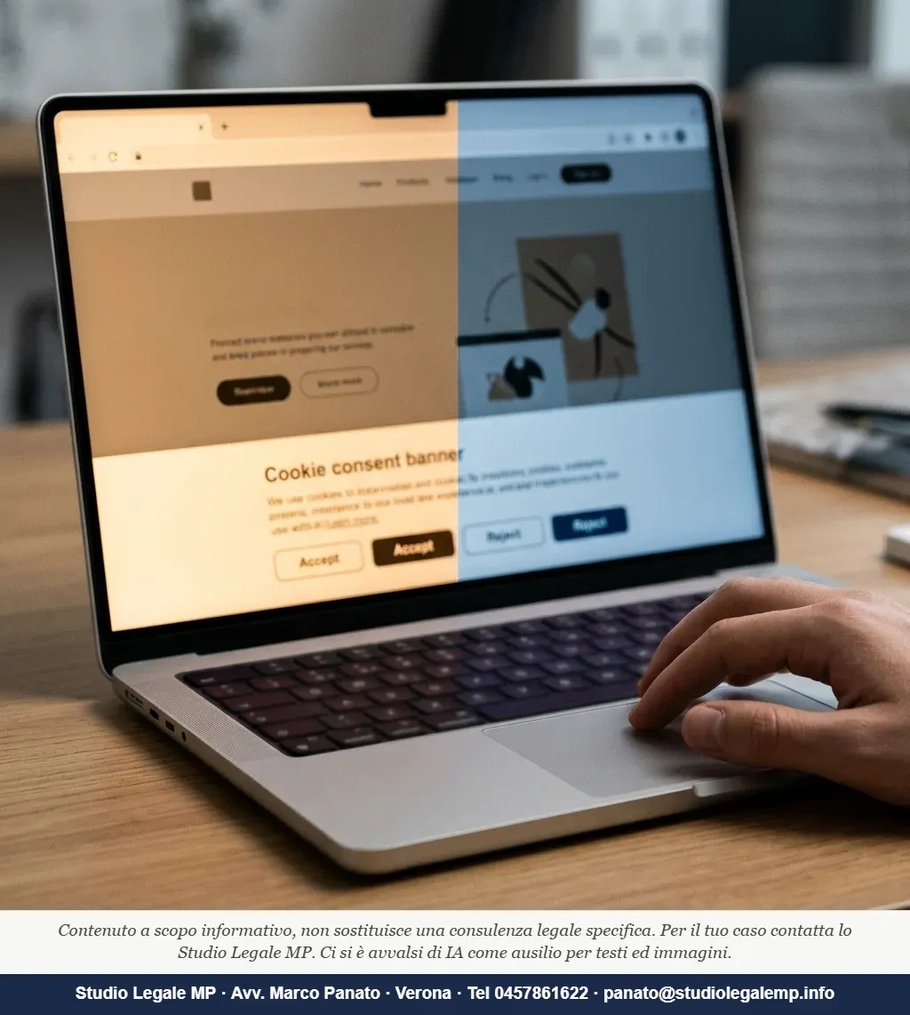
Il responsabile marketing di una piccola impresa veronese riceve, un mattino, una segnalazione al Garante da parte di un utente. Il motivo: il sito aziendale mostrava un banner con il solo pulsante "Accetta tutto", senza possibilità di rifiutare i cookie con la stessa facilità. Nessuna malafede, solo la convinzione che avere un banner fosse sufficiente. Non lo è, e dal 2026 le conseguenze di questa convinzione sono diventate molto più concrete.
Cosa dice davvero la legge sul consenso cookie
La disciplina si fonda su due pilastri. Il primo è l'articolo 122 del D.Lgs. 196/2003, il Codice Privacy italiano, che recepisce la direttiva ePrivacy e stabilisce che l'installazione di cookie sul dispositivo dell'utente è consentita solo con il consenso informato dell'interessato; fa eccezione soltanto la categoria dei cookie tecnici, cioè quelli indispensabili al funzionamento del sito. Il secondo pilastro è il Regolamento UE 2016/679 (GDPR), che all'articolo 7 definisce i requisiti del consenso — libero, specifico, informato, inequivocabile — e, soprattutto, ne carica l'onere della prova sul titolare del trattamento, cioè sul gestore del sito.
Vigilantibus non dormientibus iura succurrunt — il diritto tutela chi è vigile, non chi dorme — è il principio che più di ogni altro fotografa la posizione del Garante: chi non sa documentare il consenso non può invocare la buona fede.
Le Linee Guida del Garante del 10 giugno 2021 impongono un consenso libero, specifico, informato e inequivocabile ai sensi dell'articolo 7 del GDPR: la navigazione proseguita non vale come consenso. Il banner deve presentare "Accetta" e "Rifiuta" con pari evidenza grafica, senza pattern ingannevoli, cioè senza quei meccanismi di design che rendono il rifiuto più difficile dell'accettazione.
Il 2026 ha alzato la posta: tracking pixel, TIM e la Cassazione
Il 17 aprile 2026 il Garante ha pubblicato le proprie Linee Guida sull'utilizzo dei pixel di tracciamento nelle e-mail (doc-web n. 10241943). Il Garante ha chiarito che i titolari del trattamento possono beneficiare della deroga rispetto all'acquisizione di uno specifico consenso alla ricezione di tracking pixel solo in presenza di determinate condizioni; in tutti gli altri casi l'obbligo del consenso preventivo vale anche per i pixel inseriti nelle comunicazioni elettroniche, non solo per i cookie del sito. Questo amplia il perimetro del rischio: non basta mettere in regola il banner del sito, se poi le newsletter aziendali tracciano i lettori senza averli informati.
Sul fronte sanzionatorio, il luglio 2026 ha segnato un punto di svolta difficile da ignorare. Il Garante, con provvedimento del 23 luglio 2026 (doc-web 10277005), ha irrogato a TIM S.p.A. una sanzione amministrativa pecuniaria di euro 9.516.000, pari all'1,7% della sanzione massima edittale. Al centro del caso, tra i vari profili contestati, c'era proprio il tema della qualità del consenso raccolto attraverso una catena di intermediari: il presunto "consenso" raccolto a valle di una condotta decettiva e, comunque, a trattamento già iniziato, non è libero né specifico, ma costituisce un mero espediente tecnico architettato per "ripulire" fittiziamente la genesi illecita del dato nei database del titolare. La parola "espediente tecnico" usata dal Garante vale più di mille circolari: il consenso raccolto in modo formalmente corretto ma sostanzialmente elusivo non regge.
Sul piano processuale, la Cassazione civile, Sez. I, con le sentenze nn. 24861 e 24862 del 31 agosto 2026, ha precisato i tempi entro i quali il Garante deve esercitare le sue funzioni. La rilevanza pratica di questa pronuncia è duplice: da un lato, conferma che il potere sanzionatorio del Garante non decade per il solo fatto che il procedimento si concluda in ritardo; dall'altro, ribadisce che il sistema di enforcement della privacy è strutturalmente orientato verso la tutela dell'interessato.
Il cookie banner è davvero "in regola"? I tre errori più frequenti
La risposta diretta alla domanda che molti titolari di siti si pongono: no, nella maggior parte dei casi il banner non è in regola, anche se c'è un testo e un pulsante. I banner che predispongono caselle pre-spuntate o che rendono difficile il rifiuto sono illegittimi e sanzionabili.
Il primo errore è il banner asimmetrico: un pulsante verde "Accetta tutto" e un link grigio quasi invisibile per gestire le preferenze. Dal 2021 le Linee Guida del Garante impongono un meccanismo di consenso simmetrico: rifiutare deve essere facile quanto accettare.
Il secondo errore riguarda i cookie di terze parti, in particolare strumenti come Google Analytics e Meta Pixel. Tutti i cookie inclusi quelli analitici, di profilazione e di terze parti richiedono un consenso preventivo, libero e documentato. La distinzione non è sempre netta: un cookie "analitico" che trasmette dati a soggetti terzi ha natura di cookie di profilazione. Il nome dello strumento non cambia la qualificazione giuridica.
Il terzo errore è non conservare la prova del consenso. L'onere della prova — la dimostrazione che il consenso sia stato libero, specifico, informato e inequivocabile — incombe sul titolare del trattamento. Lo stabilisce l'articolo 7, paragrafo 1, del GDPR. Significa che se l'utente contesta di non aver mai prestato consenso valido, non è lui a doverlo dimostrare: è il gestore del sito. Senza un sistema di log che registri il timestamp, la versione del banner e la scelta effettuata dall'utente, la prova non esiste.
La cookie policy non è un documento: è un sistema
Uno dei malintesi più diffusi è trattare la cookie policy come un documento da pubblicare una volta e dimenticare. In realtà è un sistema composto da quattro elementi che devono funzionare insieme: il banner di raccolta del consenso (con pari evidenza grafica per accettare e rifiutare); la cookie policy informativa (che elenca ogni cookie, la sua finalità, il fornitore, la durata); il meccanismo di preference center (dove l'utente può modificare le scelte in qualsiasi momento); il registro dei consensi (che traccia chi ha accettato cosa, quando, con quale versione del banner).
L'articolo 7 del GDPR aggiunge quattro regole operative: il titolare deve poter dimostrare che l'interessato ha prestato il consenso, la richiesta deve essere presentata in forma chiaramente distinguibile dalle altre pattuizioni, la revoca deve essere facile quanto la prestazione, e il consenso non è libero se subordinato all'esecuzione di un contratto che non ne ha bisogno. Ognuna di queste quattro regole è autonomamente sufficiente a rendere nullo il consenso se non rispettata.
Il Garante ha già censurato procedure di revoca del consenso farraginose, che subordinano l'opt-out all'accesso all'area riservata: l'articolo 7, par. 3, del Regolamento prevede che la revoca del consenso deve essere facile tanto quanto la sua prestazione.
Come scrive Hannah Arendt ne La banalità del male, le violazioni più gravi spesso non nascono da intenzioni cattive ma dall'assenza di pensiero: applicata al diritto digitale, questa osservazione fotografa con precisione la posizione di chi ha installato un banner "tanto per" e non si è mai chiesto se funzionasse davvero.
Nota dall'esperienza dello studio
Nelle pratiche che seguiamo, l'errore più frequente non è il banner sbagliato: è l'assenza totale di un registro dei consensi. Il titolare del sito sa di avere un banner, ma non sa — e non può dimostrare — quanti utenti abbiano rifiutato i cookie di profilazione rispetto a quanti li abbiano accettati. Quando arriva una segnalazione al Garante, quella lacuna documentale è il problema principale, perché rovescia l'onere della prova: non è l'utente a dover dimostrare che il consenso era viziato, è il titolare a dover provare che era valido. Senza log, quella prova non esiste.
Cosa fare concretamente: tre priorità
La prima priorità è verificare la simmetria del banner: accettare e rifiutare devono essere ugualmente accessibili, senza gerarchie visive. Se il pulsante "Rifiuta" non è presente o è meno visibile di "Accetta", il banner non è conforme.
La seconda è separare i cookie di profilazione da quelli analitici, verificare quali strumenti di terze parti sono attivi e per ciascuno verificare se il trasferimento di dati verso server extra-UE è coperto da adeguate garanzie. Il Garante ha adottato una posizione chiara: il trasferimento di dati verso server USA senza adeguate garanzie viola l'articolo 46 del GDPR. Dal 2023, con il nuovo Data Privacy Framework, la questione si è parzialmente stabilizzata, ma la verifica caso per caso rimane necessaria.
La terza è implementare un sistema di log del consenso che registri, per ogni utente, la data, la versione del banner e le scelte effettuate. Non serve che sia complesso: serve che sia verificabile. Chi non si è adeguato rischia sanzioni fino a 20 milioni di euro o, per le imprese, fino al 4% del fatturato mondiale annuo, se superiore (articolo 83, paragrafo 5, del GDPR, richiamato per i cookie dall'articolo 166 del Codice privacy). Il 4% non è quindi un tetto per le piccole imprese: l'importo concreto dipende dai criteri dell'articolo 83, paragrafo 2.
Il punto di fondo resta questo: il banner cookie non è un adempimento grafico. È il primo momento in cui il rapporto tra il sito e l'utente viene regolato dal diritto. Trattarlo come tale — con la stessa attenzione che si dedica a un contratto — è la sola postura difensiva che abbia senso nel 2026.
Domande frequenti
Il mio sito ha solo Google Analytics: ho bisogno del consenso?
Dipende dalla configurazione. Se Google Analytics è attivato in modalità anonimizzata e aggregata, il Garante italiano ammette una deroga al consenso per gli strumenti di misurazione dell'audience. Ma se i dati vengono trasmessi a Google in modo da permettere l'identificazione individuale dell'utente, anche parziale, il consenso preventivo è obbligatorio. La configurazione standard di Google Analytics 4, senza interventi specifici di anonimizzazione, rientra generalmente nella categoria che richiede consenso.
Il banner che ho messo anni fa è ancora valido?
Non automaticamente. Se il banner non rispetta la simmetria tra accettare e rifiutare, se non elenca i cookie di terze parti, o se non permette la revoca del consenso con la stessa facilità con cui è stato prestato, il consenso raccoltosi non è valido anche se è stato dato dall'utente. Il Garante non valuta solo il momento della raccolta, ma anche se il meccanismo complessivo rispetta le condizioni di libertà e revocabilità previste dall'articolo 7 del GDPR.
Cosa rischio se ricevo una segnalazione al Garante per il mio cookie banner?
Il procedimento del Garante si apre con una fase istruttoria in cui viene richiesto al titolare di documentare il sistema di raccolta e conservazione del consenso. Se non si è in grado di fornire questa documentazione, la sanzione è quasi certa. L'importo dipende da fatturato, gravità e recidiva: il Garante valuta caso per caso, secondo i criteri dell'articolo 83 del GDPR.

Redazione - Staff Studio Legale MP