Contenuto realizzato con il supporto di strumenti di intelligenza artificiale e revisionato dall'autore.
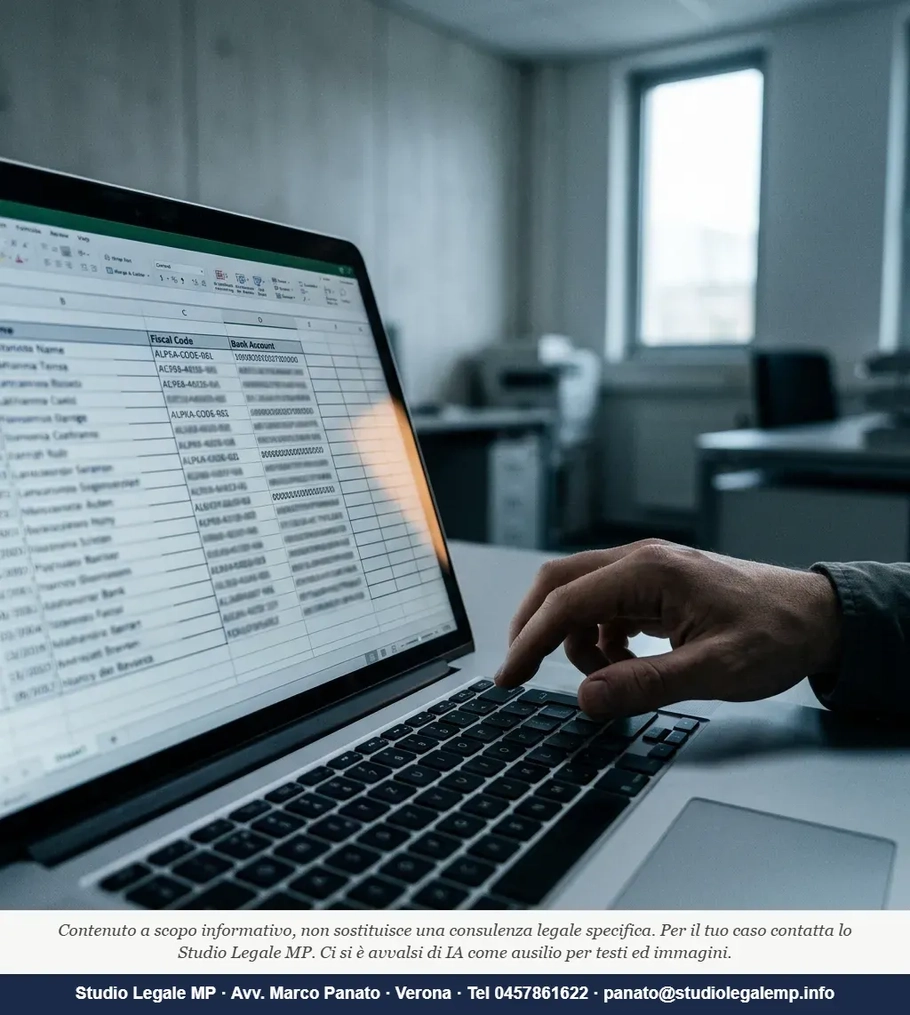
Quattrocentottanta studenti. I loro codici fiscali, i numeri IBAN, gli indirizzi di residenza, gli estremi dei documenti di identità e la carriera universitaria: tutto in un unico file Excel, scaricabile da chiunque, indicizzabile da Google. Il file era rimasto online circa 12 ore. Eppure il Garante Privacy ha aperto un procedimento, ha accertato la violazione e ha inflitto una sanzione. Con provvedimento n. 634 del 23 settembre 2026, il Garante Privacy ha inflitto una sanzione di 8.000 euro alla Fondazione Rome Technopole per aver pubblicato online informazioni personali relative a 480 vincitori di un bando per l'assegnazione di borse di studio destinate a laureati di primo livello.
Dodici ore di esposizione, otto mila euro di sanzione. Chi gestisce un bando — associazione, fondazione, ente del terzo settore, ente locale, persino un condominio che eroga contributi interni — deve chiedersi: avrei fatto la stessa cosa? E quanto avrei rischiato se non fossi stato fortunato quanto Rome Technopole?
Pubblicazione dati personali online bando: cosa è successo davvero
La risposta breve è questa: pubblicare la graduatoria di un bando con nome e punteggio dei vincitori è lecito. Pubblicare tutto il resto no.
L'Autorità è intervenuta a seguito del reclamo di uno degli studenti coinvolti, che aveva segnalato la presenza nel file Excel delle graduatorie di numerosi dati personali. Nel documento erano presenti indirizzo di residenza, codice fiscale, data di nascita, email, estremi del documento di identità, carriera universitaria e coordinate bancarie, compreso l'IBAN.
La Fondazione si era giustificata invocando gli obblighi di trasparenza. Il Garante ha respinto questa difesa. Il Garante ha chiarito che gli obblighi di trasparenza non giustificano la diffusione di tali informazioni, accertando la violazione dei principi di liceità e minimizzazione previsti dalla normativa sulla protezione dei dati personali e l'assenza di un'idonea base giuridica per la pubblicazione.
Questo passaggio è il punto di rottura più importante. Non si dice che la Fondazione abbia agito in mala fede. Si dice che ha confuso due concetti che il GDPR — il Regolamento europeo sulla protezione dei dati, in vigore dal 2018 — tiene rigorosamente separati: la pubblicazione degli esiti di un procedimento, e la diffusione dei dati personali dei beneficiari.
Trasparenza amministrativa non significa pubblicare tutto: il confine che molti ignorano
Questo è il passaggio che quasi nessun commento ha sviluppato davvero. I blog si sono fermati sull'importo della sanzione — 8.000 euro — come se fosse la notizia. Non lo è. La notizia è che 8.000 euro è il risultato di una serie di attenuanti favorevoli, non il punto di partenza della valutazione.
La Fondazione ha rimosso il file entro 12 ore dalla segnalazione, e la sanzione di 8.000 euro è stata ridotta per circostanze attenuanti. Le attenuanti documentate nel provvedimento sono: la breve durata dell'esposizione, l'assenza di precedenti violazioni, la piena cooperazione con l'Autorità e la rimozione immediata del file.
Il massimo edittale previsto dall'art. 83, par. 5 del GDPR per le violazioni dei principi fondamentali di trattamento — liceità, minimizzazione, base giuridica — arriva fino a 20 milioni di euro, oppure al 4% del fatturato mondiale annuo se si tratta di un'impresa. Per enti non profit, fondazioni e associazioni si applicano soglie proporzionate, ma il tetto rimane strutturalmente alto. Un ente che non ha la fortuna di scoprire l'errore in 12 ore, che non coopera, o che ha precedenti, può trovarsi di fronte a una sanzione dieci o venti volte superiore.
C'è un ulteriore elemento che il caso Rome Technopole illumina con precisione: la trasparenza amministrativa prevede la pubblicazione delle graduatorie, non la diffusione di tutti i dati raccolti durante il procedimento. Il Garante, con il provvedimento n. 550 del 23 luglio 2026, ha sanzionato per 30.000 euro un'Agenzia regionale per il lavoro per avere pubblicato i nominativi di circa 700 persone inserite in una graduatoria, ritenendo che la pubblicazione e la successiva indicizzazione sui motori di ricerca siano avvenute senza una norma che autorizzasse quella specifica forma di diffusione dei dati personali.
Trentamila euro, stesso principio, stesso periodo. L'unica differenza: nessuna remissione spontanea in 12 ore, nessuna cooperazione immediata.
È il brocardo latino lex specialis derogat generali — la norma speciale prevale su quella generale — che chiarisce la logica: le norme sulla trasparenza amministrativa indicano cosa pubblicare (gli esiti), non autorizzano a pubblicare tutto ciò che si è raccolto. Il GDPR, come norma settoriale sulla protezione dei dati, delimita e filtra ciò che può essere messo online.
Un'associazione che pubblica i nomi dei vincitori di un bando con dati personali rischia una multa del Garante?
Sì, e il rischio riguarda qualsiasi ente: associazione di promozione sociale, fondazione, ente del terzo settore, ordine professionale, scuola privata, persino un condominio che eroga premi o contributi interni. La soglia che scatta la responsabilità non è la dimensione dell'ente né il numero degli interessati: è la natura dei dati pubblicati senza base giuridica adeguata. Pubblicare nome e punteggio finale di un vincitore è generalmente lecito. Pubblicare codice fiscale, IBAN, documento di identità o indirizzo è una violazione autonoma e sanzionabile.
Un precedente che risale al 2022 ma che il Garante continua a richiamare riguardava una regione che aveva pubblicato online la graduatoria di un bando per sostegni economici, con codice fiscale e indirizzo dei beneficiari: la diffusione del codice fiscale e dell'indirizzo di residenza, unitamente al nominativo del soggetto interessato e alle altre informazioni economiche, era stata giudicata sproporzionata rispetto alla finalità di trasparenza connessa alla pubblicazione della graduatoria del bando. Il Garante aveva comminato una sanzione pecuniaria amministrativa di 16.000 euro.
Tre provvedimenti distinti, tre enti diversi, tre sanzioni diverse — 8.000, 16.000, 30.000 euro — per la stessa categoria di errore. La variabilità dell'importo non è casuale: dipende esattamente da quanto l'ente ha fatto per limitare il danno, da quanto ha collaborato, e da quante persone sono state esposte per quanto tempo.
La trasparenza amministrativa obbliga a pubblicare l'IBAN dei beneficiari di contributi?
No, in nessun caso. L'IBAN è un dato bancario che il GDPR classifica tra quelli che richiedono protezione rafforzata nel trattamento, perché la sua divulgazione espone il titolare a rischi concreti di frode. Nel documento pubblicato da Rome Technopole comparivano codici fiscali, indirizzi di residenza, date di nascita, recapiti elettronici, estremi dei documenti di identità e coordinate bancarie — un insieme di informazioni che, se consultato da soggetti malintenzionati, avrebbe potuto prestarsi a utilizzi illeciti.
Il principio di minimizzazione dei dati — uno dei cardini del GDPR — impone di pubblicare solo le informazioni strettamente necessarie allo scopo. Per una graduatoria di bando, lo scopo è informare i partecipanti dell'esito della selezione. Nome, posizione in graduatoria e punteggio raggiungono quello scopo. Il codice fiscale, l'IBAN e il documento di identità no: servono all'ente per erogare la prestazione, non per comunicarne l'esito al pubblico. I due provvedimenti — su Rome Technopole e sul Comune di Arvier — ribadiscono che trasparenza e sicurezza non autorizzano trattamenti eccedenti: minimizzazione e privacy by design devono operare fin dall'origine.
Quanto costa una violazione GDPR per aver messo online dati personali per errore?
I numeri concreti li fornisce la casistica del 2026, che è già significativa. Nel 2026 il Garante ha pubblicato 166 sanzioni, per un totale di 83,7 milioni di euro di multe complessive. Tre delle sanzioni irrogate riguardano direttamente la pubblicazione di dati personali in graduatorie o bandi, con importi che vanno da 8.000 a 30.000 euro — e questa è la fascia "bassa", quella degli enti che hanno cooperato o che hanno rimosso rapidamente.
Per chi non rimuove, non coopera o ha già ricevuto avvertimenti, la progressione è netta. La sanzione del Ministero della Giustizia nello stesso anno, per violazione degli artt. 5 e 6 GDPR — le stesse norme violate da Rome Technopole — è stata di 12.000 euro, in assenza delle attenuanti riconosciute alla Fondazione.
Alle sanzioni amministrative del Garante si aggiunge un rischio spesso sottovalutato: il risarcimento del danno in sede civile. Chi ha subito la pubblicazione dei propri dati senza consenso può agire davanti al giudice ordinario per ottenere il ristoro del pregiudizio. Non occorre provare un danno economico diretto: la Cassazione ha chiarito che il pregiudizio da trattamento illecito di dati personali può essere provato anche per presunzioni, considerando la natura dei dati esposti e la platea degli utenti potenziali. Il risarcimento individuale può sembrare contenuto, ma moltiplicato per 480 soggetti esposti diventa una voce di rischio di tutt'altra scala.
Nota dello studio
Nelle pratiche che seguiamo, l'errore più ricorrente è questo: il responsabile della pubblicazione del bando usa lo stesso file che ha preparato per l'ufficio amministrativo interno — quello con tutti i dati, compreso l'IBAN, utile per disporre i pagamenti — e lo carica sul sito istituzionale senza filtrarlo. Due minuti di distrazione. Poi il file rimane indicizzato, qualcuno lo scarica, arriva il reclamo al Garante. Il problema non è la mala fede: è che nessuno ha istruito chi gestisce la pubblicazione sulla differenza tra dato amministrativo interno e dato pubblicabile online. Quella formazione vale molto meno di 8.000 euro.
Chi negli enti locali — ma il principio vale per qualsiasi ente — cura la pubblicazione di atti sul sito istituzionale deve verificare caso per caso la base giuridica del trattamento. Non è un adempimento burocratico: è la verifica che evita la sanzione.
Come scrisse Stefano Rodotà — il giurista che più di chiunque altro in Italia ha teorizzato la protezione dei dati come diritto fondamentale della persona —, i dati personali non sono informazioni neutre che circolano liberamente: sono proiezioni dell'identità individuale, e ogni loro diffusione non autorizzata è un atto che tocca la persona nel profondo. La trasparenza degli enti serve la collettività; la protezione dei dati serve l'individuo. Quando si confondono i due piani, non si fa più trasparenza: si fa danno.
Domande frequenti
Basta pubblicare solo il nome e il punteggio del vincitore per essere in regola?
Nella maggior parte dei casi sì, se la base giuridica della pubblicazione esiste ed è identificabile. Il Garante ha chiarito che nelle graduatorie finali sono pubblicabili i dati personali dei soli vincitori, pertinenti e non eccedenti rispetto allo scopo: nome, posizione e punteggio rientrano in questa perimetro; codice fiscale, IBAN, documento di identità e indirizzo di residenza no. Prima di pubblicare qualsiasi graduatoria, è necessario individuare la norma che autorizza quella specifica forma di diffusione.
Il file è rimasto online solo poche ore: il Garante può comunque sanzionarci?
Sì. La breve durata dell'esposizione rileva come attenuante nella quantificazione della sanzione, non come causa di esclusione della responsabilità. Il caso Rome Technopole — 12 ore di esposizione, 8.000 euro di multa — lo dimostra chiaramente. Se il file fosse rimasto online più a lungo, o se l'ente non avesse collaborato con l'Autorità, la sanzione sarebbe stata proporzionalmente più alta. La violazione si perfeziona nel momento della pubblicazione, non dipende da quanto tempo il file rimane accessibile.
Chi all'interno dell'ente risponde della violazione?
Il titolare del trattamento — cioè l'ente nella sua personalità giuridica — è il soggetto sanzionato dal Garante. Sul piano interno, la responsabilità può ricadere sulla persona fisica che ha caricato il file, se ha agito in violazione di procedure operative interne. La presenza di un Responsabile della Protezione dei Dati (RPD, spesso indicato con la sigla inglese DPO) non esonera l'ente dalla responsabilità, ma una sua corretta consulenza preventiva può evitare che l'errore si verifichi e, in caso di procedimento, costituisce elemento utile a dimostrare la buona fede dell'organizzazione.
Redazione - Staff Studio Legale MP