Contenuto realizzato con il supporto di strumenti di intelligenza artificiale e revisionato dall'autore.
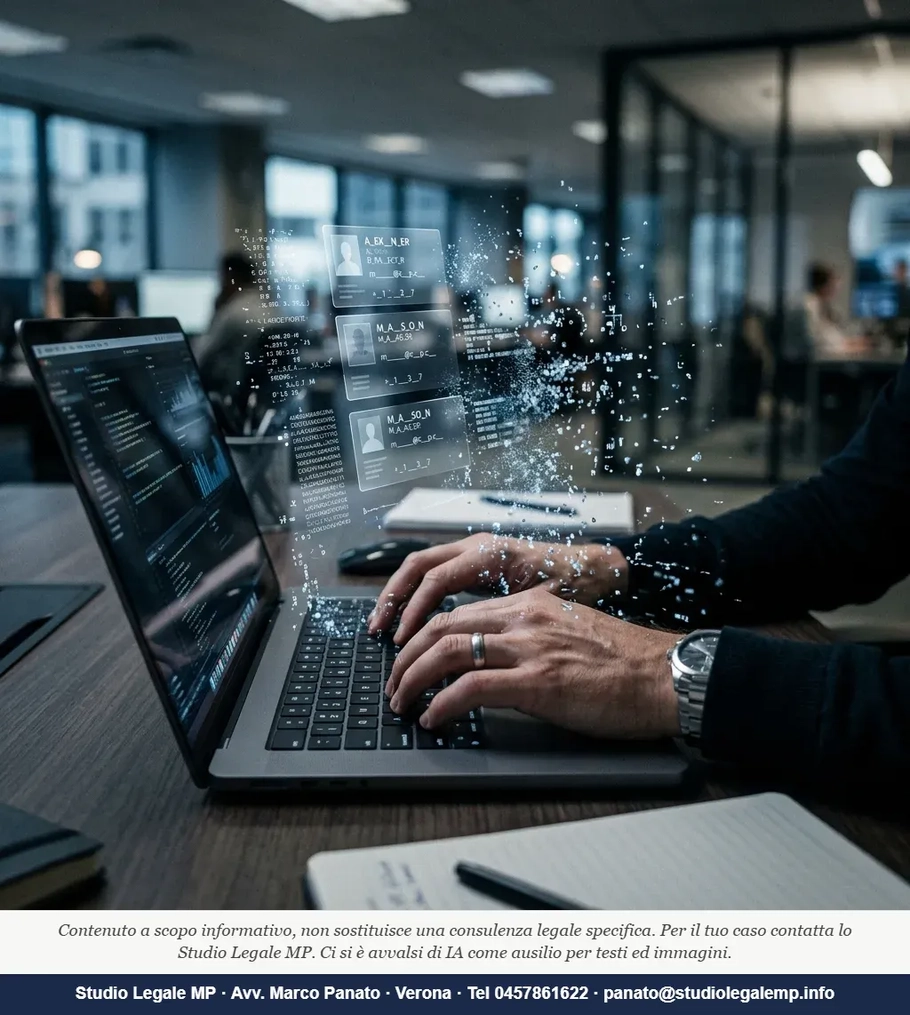
Nei prossimi trenta giorni, se non verifichi la tua esposizione su piattaforme di data brokering, il tuo nome, il tuo ruolo aziendale, la tua email professionale e il tuo numero di cellulare potrebbero essere acquistati da decine di aziende in tutto il mondo — a tua insaputa, senza il tuo consenso, e senza che tu riceva un euro. Questo non è uno scenario ipotetico: è esattamente il modello che il Garante Privacy ha definito illecito con il provvedimento n. 542 del 14 luglio 2026, irrogando una sanzione da 2 milioni di euro a Lusha Systems Inc., data broker con sede a Menlo Park, California.
Il caso è emblematico perché riguarda un comportamento che milioni di professionisti italiani compiono ogni giorno senza pensarci: aggiornare il proprio profilo LinkedIn. Quel gesto — del tutto legittimo — non autorizza nessun terzo a raccogliere quelle informazioni, aggregarle, arricchirle con altri dati e rivenderle a pagamento. Eppure è esattamente ciò che Lusha faceva, sistematicamente, su larga scala.
Data broker e GDPR: quando i dati professionali diventano merce
Lusha Systems Inc. è un data broker statunitense che tramite la propria piattaforma fornisce, a pagamento, informazioni "arricchite" relative a persone fisiche, come la posizione lavorativa, gli indirizzi e-mail e i numeri di telefono. Il termine "arricchite" non è neutro: significa che Lusha non si limitava a ripubblicare ciò che trovava, ma incrociava più fonti per costruire profili completi e aggiornati di ogni soggetto censito.
Lusha raccoglie da più fonti tali dati — ad esempio attraverso attività di scraping dai social network e di acquisto da altri data broker — e li mette a disposizione dei clienti della piattaforma per finalità commerciali o anti-frode. Lo scraping, cioè la raccolta automatica di informazioni da pagine web mediante software appositi, è la tecnica con cui la maggior parte dei data broker costruisce i propri archivi.
Tra le informazioni disponibili sulla piattaforma vi erano anche quelle relative a rappresentanti dei vertici istituzionali, della pubblica amministrazione, delle forze dell'ordine e della magistratura. La società ha trattato i dati personali di un elevato numero di persone presenti sul territorio italiano in violazione dei principi di liceità, correttezza, trasparenza e minimizzazione dei dati.
Se i miei dati sono pubblici su LinkedIn qualcuno può venderli?
No. La disponibilità pubblica di un dato non costituisce base giuridica autonoma per il suo trattamento da parte di terzi. Questa è la risposta del Garante, ed è la risposta che vale anche davanti a un giudice.
Questo è il punto che quasi nessun articolo su Lusha sviluppa fino in fondo, e che invece merita attenzione pratica. In studio riceviamo spesso questa obiezione da parte di chi si trova dall'altra parte del tavolo: "ma quei dati erano pubblici su LinkedIn, li ha messi lui stesso". L'obiezione è irrilevante sul piano giuridico. Il GDPR distingue con precisione tra la liceità originaria della pubblicazione — che dipende dalla scelta dell'interessato — e la liceità del trattamento successivo da parte di un terzo, che deve avere una propria base giuridica indipendente. Le due cose non communicano. Che io scriva il mio numero di cellulare sulla porta di casa non autorizza nessuno a fotocopiare la porta e rivenderla.
Il provvedimento Garante lo chiarisce in modo netto: accertata l'illiceità della condotta posta in essere da Lusha e ritenuto che i trattamenti, ancora in corso, fossero privi di una valida base giuridica fin dall'origine, l'Autorità ha vietato alla società di trattare i dati personali degli interessati presenti sul territorio italiano e ne ha ordinato la cancellazione.
La formula "privi di una valida base giuridica fin dall'origine" è tecnica ma decisiva: significa che il vizio non era procedurale o sanabile, ma strutturale. Il modello di business era illecito sin dall'inizio.
Il GDPR si applica anche alle società USA: come funziona la portata extraterritoriale
Lusha non ha uno stabilimento in Europa. Eppure il Garante italiano l'ha sanzionata. Come è possibile? La risposta è nell'art. 3, par. 2, lett. b) del GDPR — il cosiddetto criterio del monitoraggio.
Il Garante ha affermato che il GDPR si applica anche al trattamento dei dati personali dei soggetti censiti nell'archivio di Lusha, società priva di uno stabilimento in UE, in quanto tale trattamento ricade nell'ambito del criterio del monitoraggio previsto dal Regolamento europeo. Lusha non si limita alla raccolta delle informazioni professionali, ma ne cura anche l'aggiornamento e il controllo nel tempo. Operazioni che integrano quindi un'attività di monitoraggio dei comportamenti e delle posizioni personali degli interessati su Internet, configurando un vero e proprio "tracciamento" rilevante ai sensi del GDPR.
Il concetto è importante per chi voglia agire in tutela: la nazionalità o la sede legale della società non sono uno scudo. Se una piattaforma monitora sistematicamente persone fisiche residenti nell'UE, il GDPR si applica, e con esso tutti i diritti che esso riconosce — incluso il diritto di cancellazione, di opposizione e, nei casi più gravi, il diritto al risarcimento del danno.
Quanto vale economicamente la sanzione e come viene calcolata
Due milioni di euro è una cifra che richiede una lettura contestuale. La sanzione amministrativa ammonta a 2 milioni di euro, pari al 10% del massimo applicabile individuato nel caso concreto. Per calcolare il limite, l'Autorità ha considerato il gruppo societario e il bilancio consolidato della controllante, seguendo le linee guida europee sul concetto di impresa.
Nella quantificazione hanno pesato la natura commerciale delle operazioni, il coinvolgimento di un numero elevato di persone in Italia e il carattere strutturale, non episodico, della raccolta. Tra gli elementi attenuanti figurano invece l'assenza di precedenti provvedimenti del Garante, la cooperazione durante l'istruttoria e il fatto che il trattamento non riguardasse formalmente categorie particolari di dati o informazioni su condanne penali.
Il 10% del massimo applicabile è un'indicazione significativa: il Garante ha valutato l'illecito come grave, ma ha tenuto conto delle attenuanti. In assenza di cooperazione e con precedenti a carico, la sanzione avrebbe potuto avvicinarsi al massimo edittale del 4% del fatturato mondiale consolidato — una cifra enormemente più elevata per un gruppo di dimensioni apprezzabili.
Vigilantibus iura subveniunt — il diritto viene in soccorso a chi vigila. Il principio romano segnala che la tutela giuridica non opera in automatico: richiede che l'interessato agisca, verifichi, formalizzi la propria richiesta.
Come faccio a sapere se un data broker ha i miei dati?
La verifica non è immediata, ma è possibile. Esistono alcune strade concrete.
La prima è la ricerca diretta: molte piattaforme di data brokering come Lusha, Hunter.io, ZoomInfo o Apollo.io consentono all'interessato di effettuare una ricerca del proprio nome o email per verificare se un profilo è presente nel loro database. Se il profilo c'è, l'interessato ha diritto di esercitare i propri diritti ai sensi degli artt. 15-22 del GDPR — accesso, rettifica, cancellazione, opposizione — inviando richiesta formale all'indirizzo del responsabile della protezione dei dati (DPO) o all'indirizzo email privacy della società.
La seconda strada, più ampia, è il reclamo al Garante Privacy: chiunque ritenga che i propri dati siano stati trattati illecitamente può presentare reclamo ai sensi dell'art. 77 GDPR, senza necessità di un avvocato. Il procedimento è gratuito e può sfociare in un ordine di cancellazione e, nei casi più gravi, in una sanzione come quella irrogata a Lusha.
La terza strada è la via giudiziale: il Codice del Consumo e il GDPR consentono all'interessato di agire davanti al Tribunale ordinario per ottenere la cancellazione e il risarcimento del danno non patrimoniale. In questo contesto tornano utili i principi affermati dalla Cassazione civile, Sez. I, con ordinanza n. 6433 del 18 marzo 2026: non solo il rifiuto ingiustificato di rimuovere dati illecitamente trattati costituisce illecito autonomamente risarcibile, ma lo è anche il semplice ritardo nella rimozione dopo una richiesta formale. Il danno, peraltro, può essere provato per presunzioni semplici, senza necessità di dimostrare un pregiudizio economico specifico — orientamento ribadito dalla Prima Sezione Civile della Cassazione nello stesso periodo.
Posso chiedere la cancellazione dei miei dati a un'azienda americana che li vende?
Sì, e il provvedimento Lusha rafforza questa possibilità in modo concreto.
Il GDPR attribuisce all'interessato il diritto di opporsi al trattamento e di chiedere la cancellazione dei propri dati (art. 17 e 21 GDPR) anche nei confronti di titolari del trattamento stabiliti fuori dall'Unione Europea, a condizione che il GDPR si applichi in via extraterritoriale — come è avvenuto nel caso Lusha. La richiesta va inviata in forma scritta e documentata, con indicazione precisa delle finalità di trattamento a cui ci si oppone. Non è sufficiente un'email generica: serve un atto che crei prova del momento di ricezione e del contenuto.
Se la società non risponde entro trenta giorni — termine previsto dall'art. 12 GDPR — o risponde in modo non soddisfacente, l'interessato può rivolgersi al Garante con un reclamo o ricorso. In alternativa, può agire direttamente in giudizio. Il Tribunale di Padova, con sentenza n. 264 del 9 aprile 2026, ha confermato che la precisa identificazione degli URL e dei contenuti lesivi è una condizione processuale inderogabile: chi vuole agire in giudizio deve documentare con cura ogni singola pagina o profilo in cui i propri dati compaiono, prima di depositare il ricorso.
Nota di pratica
Nelle pratiche che seguiamo in materia di protezione dei dati, l'errore più frequente è inviare una richiesta di cancellazione via email ordinaria, senza prova di ricezione e senza indicare la norma di riferimento. La conseguenza è che la società — specialmente se americana — risponde automaticamente con una conferma di ricezione, poi non dà seguito, e l'interessato si ritrova dopo sessanta giorni senza nulla in mano per dimostrare l'inerzia. La richiesta va inviata con mezzi idonei a creare prova (PEC se possibile, altrimenti email con conferma di lettura e copia firmata allegata), citando espressamente l'art. 17 o l'art. 21 GDPR, e indicando la scadenza di trenta giorni prevista dalla norma. Solo così si costruisce il presupposto per un'azione formale successiva.
Come ha scritto Luigi Rodotà — giurista e intellettuale che per trent'anni ha ragionato sul rapporto tra persone e dati —: "I dati personali sono una proiezione della persona stessa: chi li controlla, controlla la persona." Il caso Lusha non è la fine di una storia, ma l'inizio di una stagione in cui le autorità europee stanno smettendo di tollerare modelli di business costruiti sulla monetizzazione dell'identità altrui senza il suo consenso.
Domande frequenti
I miei dati su LinkedIn sono protetti dal GDPR anche se il sito è americano?
Sì. Il GDPR si applica a qualsiasi soggetto che tratti dati di persone fisiche residenti nell'UE, indipendentemente da dove ha sede. LinkedIn stessa è soggetta al regolamento europeo. E qualsiasi data broker che estragga dati da LinkedIn è soggetto al GDPR se i profili riguardano persone residenti in Europa.
Posso essere risarcito se un data broker ha venduto i miei dati senza consenso?
Il GDPR (art. 82) prevede il diritto al risarcimento del danno — anche non patrimoniale, cioè non necessariamente economico — causato da un trattamento illecito. Il danno può essere provato anche per presunzioni, senza dover quantificare una perdita economica precisa. Il presupposto è dimostrare il trattamento illecito e il nesso con la propria sfera personale o professionale.
Quanto tempo ho per agire se scopro che i miei dati sono stati venduti illegalmente?
Il reclamo al Garante non ha un termine di decadenza specifico, ma va presentato quando il trattamento è ancora in corso o è cessato da poco. L'azione risarcitoria davanti al Tribunale ordinario è soggetta alla prescrizione ordinaria di cinque anni dal momento in cui l'interessato ha avuto conoscenza del fatto illecito. Agire tempestivamente, documentando la scoperta, è quindi nell'interesse dell'interessato.
Redazione - Staff Studio Legale MP