Contenuto realizzato con il supporto di strumenti di intelligenza artificiale e revisionato dall'autore.
Se nei prossimi trenta giorni non verifichi la configurazione tecnica del tuo cookie banner, potresti ricevere una richiesta di informazioni dal Garante Privacy che segna l'avvio formale di un procedimento sanzionatorio. Non è uno scenario remoto: i procedimenti si aprono su segnalazione di un singolo utente, senza alcun obbligo di denuncia collettiva o soglia minima di danno. E una volta avviato il procedimento, il titolare del sito — sia esso un'azienda, un professionista o un ente — deve rispondere nel merito entro i termini indicati, pena la perdita di ogni argomento difensivo.
Il quadro normativo non è cambiato nei suoi elementi essenziali: il punto di riferimento resta il Regolamento UE 2016/679 (GDPR), l'art. 122 del Codice Privacy italiano che recepisce la direttiva ePrivacy, e le Linee guida cookie adottate dal Garante il 10 giugno 2021 (provvedimento n. 231). Quel provvedimento ha definito gli standard tuttora applicabili e da lì in poi il Garante ha emesso decine di sanzioni a siti italiani che non si erano adeguati. Quello che è cambiato, però, è la pressione applicativa: più ispezioni, più attenzione alle modalità tecniche reali — non solo al testo del banner — e una giurisprudenza della Cassazione che ha appena precisato i termini entro cui il Garante può legittimamente colpire.
Cookie policy GDPR: cosa dice la legge e cosa controlla davvero il Garante
L'art. 122 del Codice Privacy stabilisce che l'archiviazione di informazioni nel dispositivo dell'utente è consentita solo con il consenso informato dell'interessato. Fanno eccezione i cookie tecnici, cioè quelli utilizzati al solo fine di effettuare la trasmissione di una comunicazione o nella misura strettamente necessaria a erogare un servizio richiesto dall'utente.
Tutti gli altri — cookie analitici di terze parti, cookie di profilazione pubblicitaria, pixel di tracciamento dei social network — richiedono un consenso preventivo, libero, specifico, informato e inequivocabile. Questi quattro aggettivi non sono decorativi: sono i quattro elementi che il Garante verifica uno per uno quando istruisce un procedimento. Mancarne anche uno solo configura una violazione degli artt. 4, punto 11; 5; 7; 12; 13 e 25 del Regolamento.
Il controllo non riguarda solo il testo scritto nella cookie policy. Il Garante — spesso attraverso il Nucleo speciale della Guardia di Finanza — analizza il comportamento tecnico reale del sito: quali cookie si installano al primo accesso, quali scattano prima che l'utente esprima una preferenza, come sono configurati i parametri dei servizi di terze parti. Nessuno strumento di gestione del consenso può sapere quali cookie il sito installa davvero, quali servizi sono integrati nei temi e nei moduli, e quali finalità perseguono: quelle informazioni le ha solo chi conosce l'organizzazione. Il plugin esegue una configurazione; se la configurazione è sbagliata, la esegue in modo impeccabile ed è comunque sbagliata.
I 3 errori che il Garante contesta più spesso
Il primo errore — il più diffuso — è il cookie firing anticipato: i tracciatori si attivano non appena l'utente apre la pagina, prima ancora che il banner venga visualizzato o prima che l'utente compia qualsiasi scelta. I cookie di profilazione e analitici non tecnici devono essere bloccati finché l'utente non clicca "Accetta". Lo scroll della pagina non è consenso valido, e il Garante è stato esplicito su questo punto. Nelle pratiche che seguiamo, questo è l'errore che emerge più spesso: il titolare del sito ha acquistato un plugin di gestione del consenso, lo ha installato, e crede di essere a posto. In realtà il plugin gestisce la raccolta del consenso, ma non sempre blocca i tracciatori presenti nel tema WordPress o nel codice personalizzato dello sviluppatore.
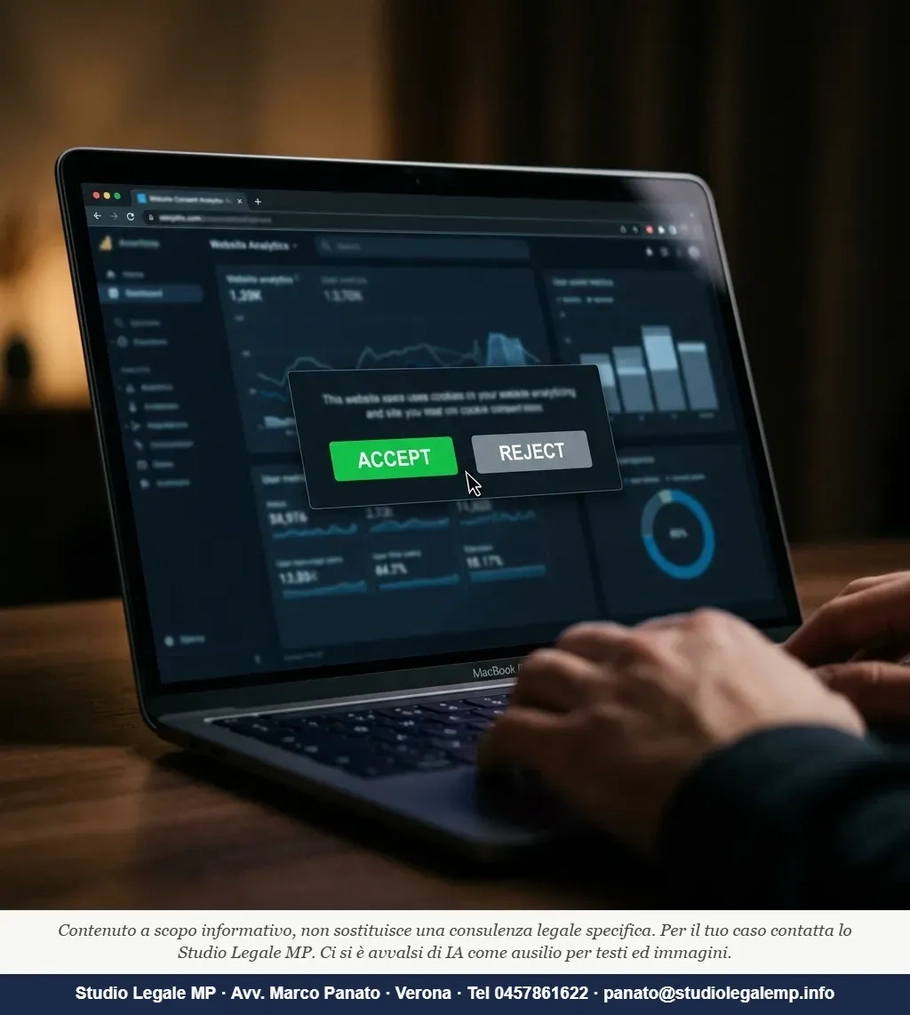
Il secondo errore è la mancanza di equivalenza visiva tra il pulsante "Accetta tutto" e il pulsante "Rifiuta tutto". I due pulsanti devono essere visivamente equivalenti: stessa dimensione, stesso peso visivo, stesso livello gerarchico. È vietato rendere "Accetta" vivace nel colore brand e "Rifiuta" grigio, sfumato o nascosto in una voce secondaria del menu di personalizzazione. Un banner che mostra solo "Accetta" e "Personalizza" senza un pulsante "Rifiuta tutto" facilmente accessibile, costringendo l'utente a entrare in "Personalizza" per rifiutare, non è conforme.
Il terzo errore è il cookie wall — letteralmente "muro di cookie": il meccanismo che subordina l'accesso al contenuto del sito all'espressione del consenso. Il Garante chiarisce che questo meccanismo è da ritenersi illegittimo, salva l'ipotesi, da verificare caso per caso, nella quale il titolare del sito consenta comunque agli utenti l'accesso a contenuti o servizi equivalenti senza richiesta di consenso all'uso dei cookie. Nella pratica, pochissimi siti riescono a dimostrare questa alternativa equivalente.
Cosa ha deciso il Garante nei procedimenti più recenti
Nel provvedimento n. 476 del 18 giugno 2026 (Garante per la protezione dei dati personali, Pres. Stanzione, Vice Pres. Cerrina Feroni), il Garante ha ribadito che il titolare del trattamento non può rifiutarsi di dare seguito alle richieste degli interessati richiamandosi a ragioni formali, e che i diritti previsti dal GDPR — incluso il diritto di revoca del consenso — devono essere esercitabili senza ostacoli procedurali. Il provvedimento riguarda la gestione degli account aziendali individualizzati, ma il principio si estende con coerenza alla gestione dei consensi cookie: il titolare del trattamento non può rifiutarsi di dar corso alle richieste degli interessati richiamandosi all'omessa indicazione della base giuridica della richiesta, in quanto il GDPR non impone requisiti agli interessati per quanto riguarda la forma della richiesta.
Sul versante della repressione sanzionatoria, la Corte di Cassazione, Sez. I civ., con ordinanza del 4 settembre 2026 n. 24998 (Pres. Acierno, Rel. Costanzo), ha ribadito che il dies a quo — il momento da cui decorrono i termini per avviare il procedimento sanzionatorio — non va individuato nel momento in cui l'Autorità viene a conoscenza del fatto ipoteticamente sanzionabile, ma in quello in cui acquista piena conoscenza della condotta illecita, ossia riscontri l'esistenza e la consistenza dell'infrazione e prenda cognizione dei suoi effetti. Questo significa, in pratica, che il Garante può sanzionare anche violazioni in corso da tempo, a condizione che il procedimento sia avviato entro i termini decorrenti dalla piena cognizione del fatto.
Con sentenza n. 22791 del 6 luglio 2026, la Corte di Cassazione, Sez. I civ., ha chiarito i limiti della strategia difensiva basata esclusivamente sulla tardività del provvedimento e ha richiamato l'attenzione sui rischi connessi alla sovraesposizione di dati di terzi. Nello stesso anno, il Garante, con provvedimento n. 556 del 23 luglio 2026, ha sanzionato una società di telecomunicazioni per violazioni della normativa privacy: un segnale che l'Autorità è in piena attività istruttoria su più fronti simultaneamente.
Il consenso "documentato": quanto basta davvero?
Una delle domande più frequenti che riceviamo è questa: devo costruire un database che registri ogni consenso, con IP, data, ora e scelte dell'utente?
La risposta è no — e lo dice il Garante stesso. Il registro dei consensi cookie è un database che tracerebbe ogni consenso di ogni utente (chi ha acconsentito, quando, a cosa, da quale IP). Il GDPR richiede che il consenso sia "documentato", ma documentare non significa registrare in un database: è sufficiente un cookie tecnico first-party che salva la preferenza dell'utente. Il Garante Privacy ha confermato ufficialmente questa posizione nelle proprie FAQ.
Rimane però l'obbligo — questo sì irrinunciabile — di permettere all'utente di revocare il consenso con la stessa facilità con cui lo ha espresso. Un pulsante di revoca del consenso deve essere sempre disponibile, tipicamente come icona o link a piè di pagina ("Gestisci cookie", "Preferenze privacy") che riapre il banner. Il Garante sottolinea che la ripresentazione del banner ad ogni nuovo accesso per la richiesta di consenso agli utenti che in precedenza l'abbiano negato non trova ragione negli obblighi di legge e risulta una misura ridondante e invasiva. La scelta dell'utente dovrà essere registrata e non più sollecitata, a meno che non mutino significativamente le condizioni del trattamento, sia impossibile sapere se un cookie sia già memorizzato nel dispositivo, o siano trascorsi almeno 6 mesi.
Un rischio sottovalutato: Google Analytics, Meta Pixel e i trasferimenti extra-UE
C'è un profilo che quasi nessun articolo affronta con la necessaria concretezza: il problema non è solo il banner, ma il dove finiscono i dati raccolti con il consenso dell'utente. Dal 2020 in poi si è aggiunto il tema dei trasferimenti internazionali, in particolare verso gli Stati Uniti. Dopo la sentenza Schrems II e il successivo accordo Data Privacy Framework del 2023, l'uso di strumenti americani come Google Analytics, Mailchimp o Meta Pixel non è di per sé vietato, ma richiede attenzione su valutazioni di impatto e clausole contrattuali standard.
Il punto critico, trascurato nella maggior parte delle cookie policy italiane, è che la base giuridica per il trasferimento extra-UE deve essere indicata nell'informativa, con riferimento alle garanzie adeguate previste dagli artt. 44-49 del Regolamento. Una cookie policy che dica genericamente "utilizziamo Google Analytics" senza menzionare il trasferimento verso gli USA e le tutele applicate è incompleta — e quindi non conforme all'obbligo di trasparenza dell'art. 13 GDPR. La privacy policy deve nominare espressamente i trasferimenti di dati extra-UE e le tutele applicate.
Vigilantibus non dormientibus iura subveniunt — il diritto soccorre chi vigila, non chi dorme — è un brocardo medievale che riflette esattamente la logica del GDPR: l'accountability è un obbligo continuativo, non un adempimento una tantum. Come scriveva Rudolf von Jhering ne La lotta per il diritto, il diritto non è una concessione che si riceve passivamente, ma una posizione che si costruisce e si mantiene con impegno. Lo stesso vale per la conformità privacy: non basta averla raggiunta una volta.
Cosa fare entro 30 giorni: la lista concreta
Il primo passo è un audit tecnico reale del sito: non basta leggere la cookie policy, occorre verificare con uno strumento di scansione (ce ne sono gratuiti) quali cookie vengono effettivamente installati al primo accesso e se esistono tracciatori che si attivano prima dell'accettazione.
Il secondo passo è verificare la struttura visiva del banner: i pulsanti "Accetta tutto" e "Rifiuta tutto" devono avere la stessa prominenza grafica. Se manca il pulsante "Rifiuta tutto" al primo livello — senza dover entrare in "Personalizza" — il banner non è conforme.
Il terzo passo riguarda la cookie policy scritta: deve elencare tutte le categorie di cookie, il nome di ciascuno strumento di terze parti, la finalità, la durata e, se rilevante, il trasferimento extra-UE con le garanzie adottate. È necessaria anche una procedura interna per rispondere alle richieste di accesso, rettifica e cancellazione dei dati entro 30 giorni.
Le sanzioni del GDPR arrivano fino al 4% del fatturato globale annuo o a un massimo di 20 milioni di euro. Per le PMI italiane le sanzioni concrete del Garante variano tipicamente da poche migliaia a diverse decine di migliaia di euro, con casi più alti per violazioni gravi. Ma come osserva anche la prassi più recente, la sanzione non è l'unico esito possibile e spesso non è il più frequente: molti procedimenti si chiudono con un provvedimento correttivo. Ma un ordine di conformarsi che arrivi a stagione pubblicitaria avviata, imponendo di rivedere l'intero impianto di misurazione, ha conseguenze operative che superano ampiamente il costo di una verifica preventiva.
La conformità GDPR sui cookie non è una questione di plugin o di template: è una questione di conoscenza della propria infrastruttura digitale e di scelte tecniche consapevoli. Chi gestisce un sito — da solo o attraverso un'agenzia — risponde in prima persona come titolare del trattamento. Delegare all'agenzia la configurazione del banner senza verificarne l'esito tecnico reale non esonera da responsabilità: il Garante contesta il titolare, non il fornitore.
Domande frequenti
Un sito piccolo, con pochi visitatori al giorno, rischia davvero una sanzione del Garante?
Sì. I procedimenti del Garante si aprono su segnalazione di un singolo utente, indipendentemente dal numero di visitatori. La dimensione del sito incide sull'entità della sanzione, non sulla possibilità di essere sanzionati. Il Garante, nei procedimenti su siti con traffico limitato, ha spesso applicato un ammonimento al posto della sanzione pecuniaria, ma solo a condizione che il titolare si fosse attivato tempestivamente per rimediare.
Il banner che ho installato tre anni fa con un plugin è ancora valido oggi?
Dipende dalla configurazione, non dal plugin. Le regole sostanziali non sono cambiate dal 2021, ma la configurazione tecnica del tuo sito sì: nuovi temi, nuovi moduli, integrazioni aggiuntive possono aver introdotto tracciatori non coperti dal consenso originario. Un audit periodico — almeno annuale — è parte integrante dell'obbligo di accountability previsto dall'art. 24 GDPR.
Se l'utente non accetta i cookie posso negargli l'accesso al sito?
In linea generale no. Il cookie wall — cioè il sistema che condiziona l'accesso al sito all'accettazione dei cookie — è considerato illegittimo dal Garante perché rende il consenso non libero. L'unica eccezione, da valutare caso per caso, è quella in cui il titolare offra comunque un accesso alternativo a contenuti o servizi equivalenti senza richiedere il consenso ai tracciatori.
Redazione - Staff Studio Legale MP